- Тип – вбудований в Джумла плагін.
Багатофакторна автентифікація (MFA, 2FA або «посилена автентифікація») – це метод ідентифікації користувача, який вимагає надання двох різних типів доказів (факторів) перед наданням доступу. MFA може підвищити захист сайту від Brute Force та інших схожих атак. Починаючи з Joomla 4.2 доступні різні фактори аутентифікації. У відео розглядаю метод одноразових паролів на базі застосунка Google Authenticator.
В Україні існують прямі законодавчі та нормативні вимоги щодо обов'язкового застосування двофакторної (посиленої) автентифікації. Проте вони стосуються фінансового сектору, державних реєстрів та об'єктів критичної інфраструктури.
Варто чітко розуміти: багатофакторна автентифікація не забезпечує абсолютний захист і не дає 100% гарантії безпеки.
У відеоуроці йдеться про останні доступні мені, на момент написання статті (10.10.2026) Joomla 6.1.4, Google Authenticator 7.2 (Android 15).
Відеоурок
- Плагін «Багатофакторна автентифікація. Код підтвердження» – 00:02:23.
- MFA адміністратора у адмінці Джумла – 00:03:06.
- MFA користувача на сайті – 00:05:08.
- Як відключити багатофакторну автентифікацію – 00:07:02.
Відео краще переглядати з якістю «1080p HD». Цей та інші відеоогляди та уроки можна знайти на моєму YouTube каналі.
Посилання з відео:
- Відеоуроки зі створення сайту на Joomla 4.
- Як створити інтернет-магазин.
- Відеоуроки по Joomla 6. Розробка новинного сайту.
- Відеолекції «Створення сайтів».
- Відеолекція «SEO оптимізація сайту для початківців».
- «Вразливості сайтів на Joomla та WordPress: порівняльний аналіз і статистика».
- «Захист сайту від зламу. Що робити до та після зламу».
- «Відеоурок по плагіну «Заголовки HTTP». Захист Joomla від XSS, Clickjacking та інших загроз».
- «Відеоурок з налаштувань RSFirewall (WAF). Комплексна безпека Joomla».
- «Налаштування Admin Tools Professional. Комплексна безпека Joomla».
- «Відеоурок «Рівні доступу, групи та користувачі Joomla»».
Багатофакторна автентифікація
Двофакторна автентифікація (2FA) – це метод ідентифікації користувача, який вимагає надання двох різних типів доказів (факторів) перед тим, як надати доступ до облікового запису чи системи.
Впровадження 2FA може зменшити ризики виконання декількох типів атак, які спираються виключно на компрометацію основного пароля: Credential Stuffing (підстановка облікових даних), Brute Force та атаки за словником, кейлогери (Keyloggers), фішинг.
Варто розрізняти концепції:
- 1FA (однофакторна автентифікація) – використання лише одного доказу, зазвичай – пароля.
- 2FA (двофакторна автентифікація). Додавання другого доказу з іншої категорії.
- MFA (багатофакторна автентифікація) – ширше поняття, що передбачає використання двох або більше факторів. На практиці терміни 2FA та MFA часто використовуються як синоніми.
Можна виділити такі категорії факторів:
- Фактор «знання». Те, що знає лише користувач (пароль, PIN-код, секретне питання).
- Фактор «володіння». Те, що фізично має користувач (смартфон, апаратний токен на зразок YubiKey, смарт-картка).
- Фактор «притаманності / властивості». Те, ким є користувач біологічно (відбиток пальця, FaceID, сканування сітківки ока).
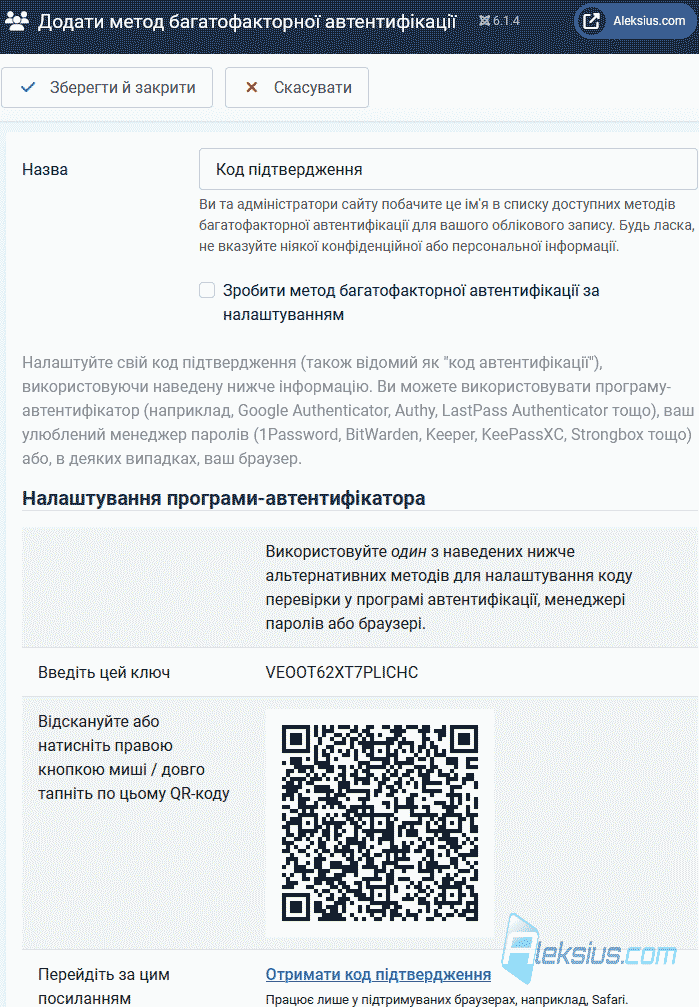
У відео я показав використання застосунка Google Authenticator на смартфоні (малюнок нижче). Але для доступу до застосунка треба було відсканувати відбиток пальця. То ж вважаю, що це є поєднанням двох категорій (володіння та притаманності).
До методів доставки та генерації другого фактора слід віднести наступні:
- Програми-автентифікатори (TOTP). Додатки на зразок Google Authenticator, Authy або Aegis. Вони використовують криптографічний алгоритм для генерації 6-значних кодів, які оновлюються кожні 30 секунд (Time-based One-Time Password).
- WebAuthn (апаратні ключі та Passkeys). Найбільш захищений метод. Використовує апаратні токени (наприклад, YubiKey) або біометрію вашого пристрою (Windows Hello, Touch ID).
- Push-повідомлення. Підтвердження входу натисканням однієї кнопки («Так, це я») у фірмовому додатку сервісу на смартфоні.
- SMS та Email-коди. Код надсилається у повідомленні. Сьогодні це вважається найменш безпечним методом 2FA через ризики перехоплення.
Переваги та недоліки використання 2FA.
Переваги:
- Радикальне зниження ризиків зламу.
- Сигналізація про небезпеку. Неочікуване SMS з кодом підтвердження або Push-запит є чітким сигналом для користувача, що хтось дізнався його пароль і намагається увійти.
- Відповідність нормативним вимогам. В Україні для банківського сектору, державних реєстрів та об'єктів критичної інфраструктури посилена автентифікація є законодавчою вимогою. Наприклад, «Закон України «Про платіжні послуги» (№ 1591-IX від 30.06.2021)». Там 2FA називають «посилена автентифікація».
Недоліки:
- Погіршення UX.
- Ризик втрати доступу. У відеоуроці я показав, як можна вимкнути 2FA у Джумла навіть при втраті пристрою.
- Вразливість до специфічних атак. Наприклад SIM-swapping (підміна SIM-картки) або MFA Fatigue (атака втомою).
Коли 2FA не потрібна для звичайних користувачів сайту. Незважаючи на очевидну користь, примусове впровадження 2FA для всіх без винятку користувачів вебпроєкту є помилкою. Це питання оцінки ризиків та балансу між безпекою і конверсією. Для адміністраторів (наприклад, у Joomla чи WordPress) 2FA має бути обов'язковою. Але для звичайних зареєстрованих відвідувачів вона може бути надмірною, наприклад, у таких сценаріях:
- Інформаційні блоги, новинні портали та розважальні форуми. Якщо акаунт використовується виключно для того, щоб залишати коментарі, ставити лайки або зберігати статті в закладки, втрата такого акаунта не несе для користувача жодних фінансових чи репутаційних ризиків.
- Дрібний e-commerce (без збереження платіжних карток). Якщо покупець реєструється, щоб один раз на рік купити товар, жорстка вимога 2FA (особливо через встановлення додатків) призведе до масових відмов від реєстрації та покинутих кошиків.
- Сайти з публічним освітнім контентом. Де акаунт потрібен лише для відстеження прогресу читання.
Найкращою практикою для клієнтських акаунтів є надання 2FA як опціональної можливості, яку користувач вмикає за власним бажанням.
Це, та інші розширення, не дає 100% гарантії захисту сайту від зламу.
Сподіваюсь, що ця стаття та відеоурок допомогли Вам у налаштуванні багатофакторної автентифікації у Joomla. Якщо є запитання, пишіть їх у коментарях.
При написанні статті було використано Gemini 3.1 Pro (розширені можливості міркування (максимально ретельно)) для підготовки плану статті та відео, пошуку джерел, перекладу текстів, переформулювання речень та перевірки орфографії.
| Автор статті – Хорошевський Олексій |
|---|
 Кандидат технічних наук, викладач Харківського національного університету радіоелектроніки, веб-майстер та SEO-оптимізатор із досвідом роботи понад 15 років. Спеціаліст зі створення сайтів на Joomla та WebSite X5. Автор наукових публікацій, відеокурсів та навчального контенту з веб-розробки та SEO. Веде блог та YouTube-канал, де ділиться своїми знаннями та практичним досвідом. Публікації та робота: |
| Схожі матеріали |
|---|
