- Тип – вбудований плагін для захисту Джумла від атак.
Плагін «Система. Заголовки HTTP» у Joomla (починаючи з 4-ї версії) призначений для посилення безпеки вебсайту за допомогою керування HTTP-заголовками безпеки (HTTP Security Headers) безпосередньо з панелі керування. Головна його мета – захистити сайт та його відвідувачів від поширених кібератак (таких як XSS, Clickjacking, витік даних тощо).
Це, та інші розширення, не дає 100% гарантії захисту сайту від зламу. Але воно може допомогти підвищити захищеність сайту.
Також слід зазначити, що більшість налаштувань плагіну показаних у відеоуроці не є універсальними та залежать від кожного конкретного сайту у конкретний період часу. Наприклад, при встановленні чи оновленні якогось розширення, чи навіть при зміні налаштувань, може знадобитись переналаштувати плагін «Система. Заголовки HTTP». Даний плагін може негативно вплинути на відображення чи працездатність сайту без належного налаштування.
Відеоурок
- Перевірка HTTP-заголовками безпеки до налаштування плагіну – 00:02:52.
- Плагін – 00:04:02.
- Strict-Transport-Security (HSTS) – 00:05:4
- Content-Security-Policy (CSP) – 00:06:26.
- Перевірка HTTP-заголовками безпеки після налаштування плагіну – 00:17:05.
Відео краще переглядати з якістю «1080p HD». Цей та інші відеоогляди та уроки можна знайти на моєму YouTube каналі.
Посилання з відео:
- Цикл відеоуроків по створенню сайтів на Joomla.
- Цикл відеоуроків по створенню інтернет-магазину на Joomla та VirtueMart.
- Цикл відеоуроків по створенню новинного сайту на Joomla 6.
- Відеолекції «Створення сайтів».
- Відеолекція «SEO оптимізація сайту для початківців».
- «Вразливості сайтів на Joomla та WordPress: порівняльний аналіз і статистика».
- «Захист сайту від зламу. Що робити до та після зламу».
- Перевірка HTTP-заголовками безпеки (HTTP Security Headers).
- «Огляд JLex Comment. Коментарі Joomla».
Налаштування плагіну з відео:
Permissions-Policy: camera=(), microphone=(), geolocation=()
X-Frame-Options: sameorigin
script-src: 'self' 'unsafe-inline'
style-src: 'self' 'unsafe-inline'
img-src: 'self'
font-src: 'self'
object-src: 'self'
frame-ancestors: 'self'
В уроці бере участь остання доступна мені, на момент написання статті (29.08.2026), Joomla 6.1.3 українською мовою, шаблон Helix Ultimate 2.2.10, JLex Comment 3.7.3, Mozilla Firefox 154.0.1 (64-bit), Google Chrome, 152.0.7977.65 (Official Build) (64-bit).
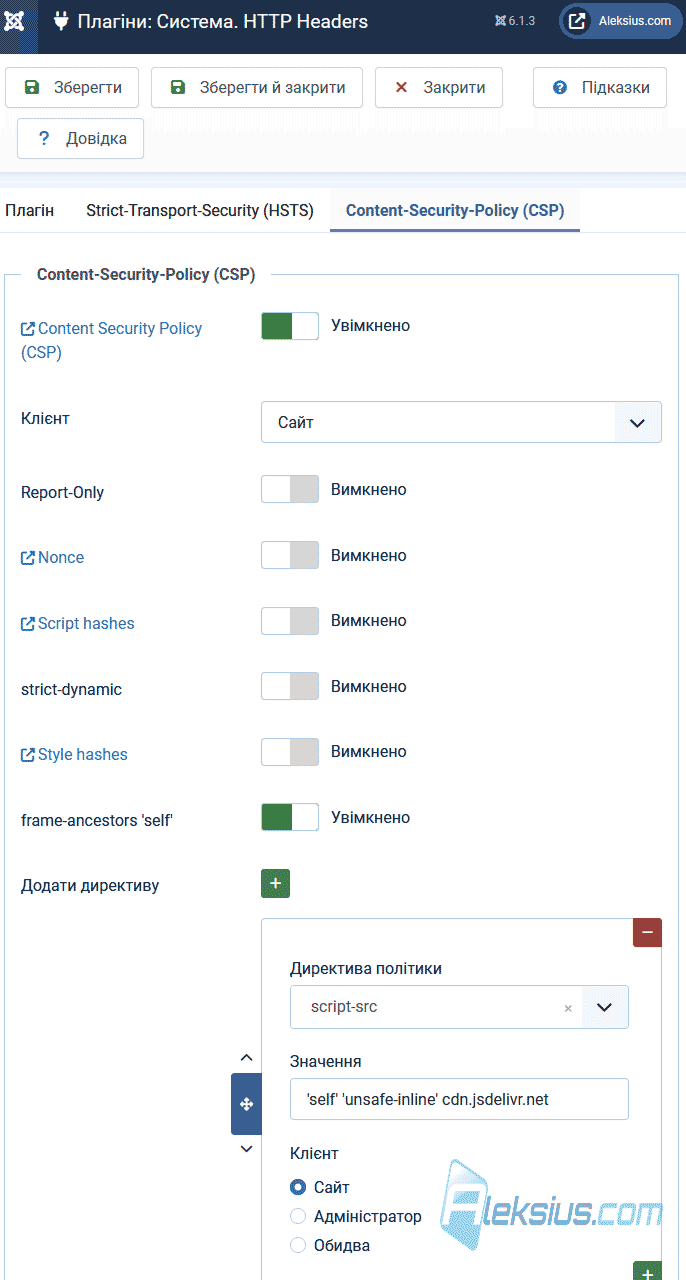
Основні можливості плагіну «Система. Заголовки HTTP»
Розглянемо деякі з можливостей плагіну.
- Керування політикою захисту контенту (Content Security Policy (CSP)). Дозволяє налаштовувати правила, які визначають, з яких джерел браузер може завантажувати скрипти, зображення, стилі та інші ресурси. Це захист проти атак типу Cross-Site Scripting (XSS).
- Захист від викрадення кліків (Clickjacking). За допомогою заголовка X-Frame-Options (наприклад, зі значенням «SAMEORIGIN») плагін забороняє завантаження Вашого сайту в «iframe» на інших сторонніх сайтах, захищаючи користувачів від маніпуляцій та підміни кліків.
- Контроль передачі реферерів (Referrer-Policy). Регулює обсяг інформації про URL, яка передається при переході користувача на інші сайти за посиланнями (наприклад, «strict-origin-when-cross-origin»), що підвищує конфіденційність.
- Примусове використання захищеного з'єднання (HSTS). Заголовок Strict-Transport-Security змушує браузери відвідувачів відкривати сайт виключно через захищений протокол HTTPS, запобігаючи спробам перехоплення трафіку (downgrade-атакам).
Це, та інші розширення, не дає 100% гарантії захисту сайту від зламу.
Сподіваюсь, що ця стаття та відеоурок допомогли Вам у налаштуванні плагіну «Система. Заголовки HTTP». Якщо є запитання, пишіть їх у коментарях.
| Автор статті – Хорошевський Олексій |
|---|
 Кандидат технічних наук, викладач Харківського національного університету радіоелектроніки, веб-майстер та SEO-оптимізатор із досвідом роботи понад 15 років. Спеціаліст зі створення сайтів на Joomla та WebSite X5. Автор наукових публікацій, відеокурсів та навчального контенту з веб-розробки та SEO. Веде блог та YouTube-канал, де ділиться своїми знаннями та практичним досвідом. Публікації та робота: |
| Схожі матеріали |
|---|
Корисні посилання:
