- Тип – платний компонент комплексного захисту сайту Джумла від зламу.
Admin Tools Professional – це платний компонент Joomla, розроблений для підвищення рівня безпеки вебсайту та запобігання різноманітним кіберзагрозам. Також є версія і для WordPress. Його головна мета – не просто реагувати на атаки, а створити превентивні бар'єри, які значно ускладнять зловмисникам пошук та експлуатацію вразливостей. Цей інструмент має вбудований Web Application Firewall (WAF) і діє як на рівні самої CMS, так і на рівні серверних налаштувань.
Admin Tools Pro дозволяє приховати стандартну адресу адмінки за допомогою секретного URL-параметра, що зводить нанівець шанси для більшості автоматизованих brute-force атак. Якщо зловмисник не знає цього секретного ключа, він просто не зможе відкрити сторінку авторизації. Крім того, компонент автоматично блокує IP-адреси після серії невдалих спроб входу та має інструменти для відхилення підозрілого трафіку від спам-ботів.
Проте варто чітко розуміти: Admin Tools Professional не забезпечує абсолютний захист і не дає 100% гарантії безпеки. Цей компонент не може бути єдиним універсальним рішенням для збереження Вашого проєкту. Безпека вебсайту – це завжди комплексний набір заходів, що включає в себе не лише встановлення захисних розширень, а й своєчасне оновлення ядра CMS та сторонніх плагінів, правильне налаштування вебсервера, надійні паролі та регулярне резервне копіювання. Admin Tools Pro не зробить сайт «непробивним», але він є важливим елементом загальної стратегії захисту Джумла, який знімає частку навантаження щодо відбиття типових атак.
Використовую Admin Tools Professional на власних та клієнтських сайтах десь з середини 2023 року. Особливо подобається генератор .htaccess та сканер змін PHP-файлів.
Розробники компонента пропонують безкоштовну версію – Admin Tools Core. На відміну від платної (Pro версії), безкоштовна не має інструментів захисту сайту.
Також для підвищення захисту сайту від зламу можна спробувати альтернативу - RSFirewall. Або можна використовувати обидва розширення.
У відеоуроці йдеться про останні доступні мені, на момент написання статті (26.09.2026) Joomla 6.1.3 та Admin Tools Professional 7.9.3.
Відеоурок
- Покупка та встановлення Admin Tools Professional – 00:03:41.
- .htaccess Maker – 00:06:14.
- Налаштування Web Application Firewall – 00:08:53.
- Зміна адреси адмінки Дждумла – 00:12:03.
- Налаштування Web Application Firewall (продовження) – 00:12:41.
- PHP File Change Scanner – 00:15:40.
- Password-protect Administrator – 00:20:24.
- Emergency Off-Line – 00:21:14.
- Main Password – 00:22:05.
Відео краще переглядати з якістю «1080p HD». Цей та інші відеоогляди та уроки можна знайти на моєму YouTube каналі.
Посилання з відео:
- Відеоуроки зі створення сайту на Joomla 4.
- Як створити інтернет-магазин.
- Відеоуроки по Joomla 6. Розробка новинного сайту.
- Відеолекції «Створення сайтів».
- Відеолекція «SEO оптимізація сайту для початківців».
- «Вразливості сайтів на Joomla та WordPress: порівняльний аналіз і статистика».
- «Захист сайту від зламу. Що робити до та після зламу».
- «Відеоурок по плагіну «Заголовки HTTP». Захист Joomla від XSS, Clickjacking та інших загроз».
- «Відеоурок з налаштувань RSFirewall (WAF). Комплексна безпека Joomla».
- Сайт Admin Tools for Joomla.
- «Відеоурок «Рівні доступу, групи та користувачі Joomla»».
- «Відеоурок «Загальна конфігурація Joomla»».
Основні можливості та особливості
Окрему увагу в компоненті варто приділити інструменту .htaccess / web.config / NginX Maker («Генератор .htaccess» або «Конфігуратор .htaccess»). Це одна з найпотужніших його функцій, яка дозволяє згенерувати оптимізовані та максимально захищені конфігураційні файли для Вашого сервера. Такий собі майстер налаштування .htaccess / web.config / NginX. Замість того, щоб навантажувати PHP та базу даних Joomla обробкою шкідливих запитів, цей інструмент блокує їх ще на рівні самого вебсервера. Це створює зовнішній щит для сайту. Серед можливостей цього інструменту слід назвати такі:
- Інструмент управління правами доступу. Дозволяє в один клік масово перевірити та встановити безпечні права доступу (CHMOD) на всі файли та папки на сервері.
- Приховування інформації про систему. Видалення мета-тегу генератора Joomla, приховування версій Apache і PHP (видалення сигнатур), а також підміна HTTP-заголовка X-Powered-By. Це ускладнює хакерам збір даних про сервер для вибору конкретних експлойтів.
- Розширені HTTP-заголовки безпеки. Примусове використання HSTS (змушує браузери завжди використовувати HTTPS), захист від Clickjacking, контроль політики CORS та зменшення ризиків, пов'язаних із підміною MIME-типів.
- Захист специфічних файлів та директорій. Відключення лістингу (перегляду вмісту) директорій, блокування доступу до технічних файлів («htaccess.txt», «configuration.php-dist», «php.ini»), відключення PHP Easter Eggs.
- Відключення небезпечних HTTP-методів. Блокування методів TRACE і TRACK для захисту сайту від XST-атак (Cross-Site Tracing).
Не менш важливою функцією є PHP File Change Scanner (сканер змін PHP-файлів). Оскільки більшість бекдорів та шкідливого коду після зламу розміщуються саме у файлах із розширенням «.php», цей сканер перевіряє всю файлову систему сайту. Він фіксує будь-які зміни: появу нових файлів, модифікацію існуючих або їх видалення. Якщо хакеру або вірусу все ж удасться обійти захист і завантажити шкідливий скрипт, сканер виявить несанкціоноване втручання та надішле адміністратору сповіщення, дозволяючи максимально швидко відреагувати на загрозу. Процес сканування можна автоматизувати за допомогою планувальника (CRON)
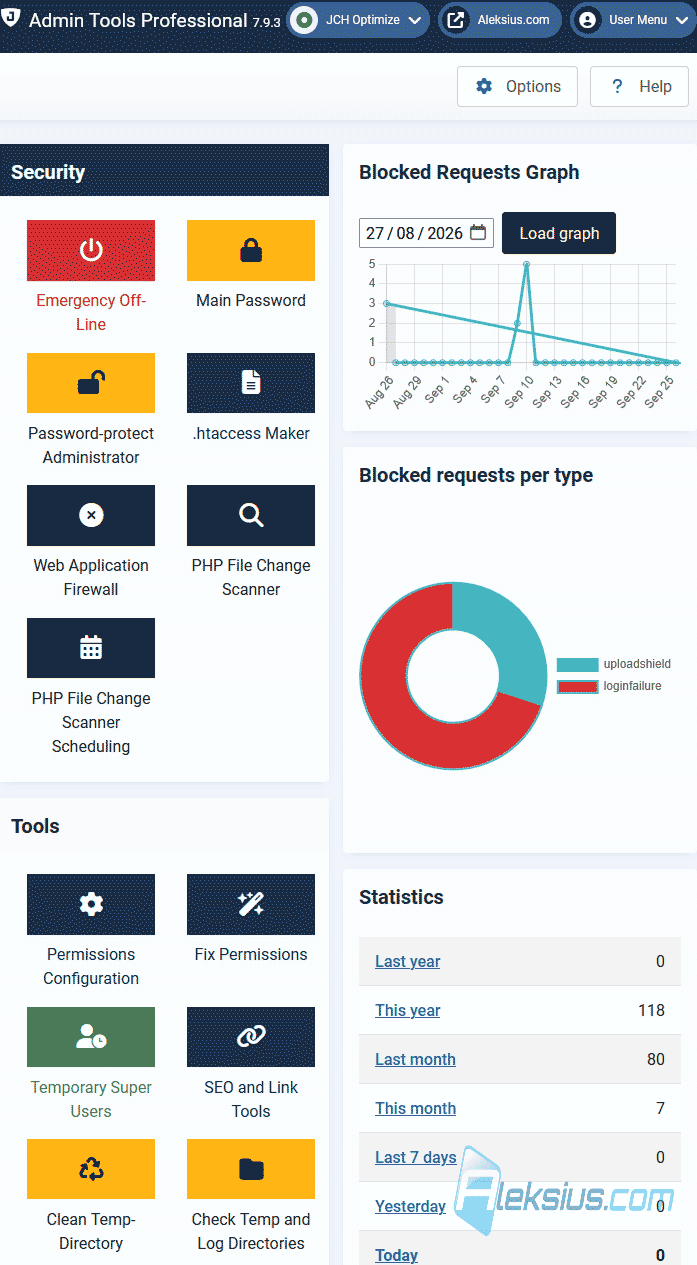
Розглянемо інші особливості Admin Tools Professional, пов’язані з безпекою Joomla.
- Web Application Firewall (WAF). Активний фільтр, що блокує поширені веб-експлойти, включаючи спроби SQL-ін'єкцій, XSS, DFI (Direct File Inclusion), RFI (Remote File Inclusion) та атаки через шкідливі user-agent.
- Сканер завантажень (Uploads scanner). Перевіряє файли, які користувачі або менеджери завантажують на сайт, мінімізуючи ризик потрапляння шкідливих скриптів через медіаменеджер чи форми.
- Захист від підміни шаблонів. Блокування несанкціонованого перемикання системних та користувацьких шаблонів через вразливі URL-параметри («tmpl=foo» та «template=foo»).
- Антиспам фільтрація (Bad Words list). Блокування запитів та контенту на основі списку небажаних слів.
- Сповіщення про винятки безпеки. Відправлення email-листів у момент спрацьовування захисних алгоритмів WAF під час атаки.
- Секретний URL-параметр для адмінки. Приховування панелі адміністратора (адреси «administrator») за унікальним ключем.
- Білий список IP для адмінки. Обмеження, яке дозволяє заходити в панель керування виключно із заздалегідь визначених IP-адрес або підмереж.
- Заборона фронтенд-авторизації для користувачів з правами «Super User». Забороняє вхід на сайт під обліковим записом головного адміністратора через фронтальну панель сайту. Це суттєво знижує ризик підбору паролів (brute-force), оскільки точки входу для користувачів часто гірше захищені, ніж сама адмінка.
- Email-сповіщення про вхід. Автоматична відправка листа на пошту адміністратора у разі успішної або невдалої спроби входу до панелі керування.
- Захист від підбору паролів. Обмеження кількості невдалих спроб авторизації з автоматичним тимчасовим або постійним блокуванням IP-адреси атакуючого.
- Блокування за IP. Створення чорних та білих списків IP-адрес.
- Інтеграція з Project Honey Pot та заборона поганих ботів. Автоматичне відхилення запитів від відомих спам-мереж, шкідливих сканерів та парсерів.
- Журнал винятків безпеки (Security Exceptions Log). Звіт про всі заблоковані запити із зазначенням причини, IP-адреси та цільового URL, що допомагає аналізувати джерела атак.
- Екстрене переведення сайту в офлайн. Можливість миттєво закрити доступ до сайту (залишивши його лише для дозволених IP) під час активної та масованої атаки.
- Заборона встановлення розширень. Блокування доступу до менеджера розширень Joomla (навіть для адміністраторів). Це не дозволить хакеру, який якимось чином отримав доступ до адмінки, завантажити плагін із бекдором.
- Моніторинг або заборона створення користувачів з правами «Super User». Інструмент сповіщає про появу нових користувачів із найвищими правами (особливо через фронтенд) або повністю забороняє їх створення.
- Блокування зміни налаштувань. Унеможливлює модифікацію глобальних налаштувань Joomla та параметрів сторонніх розширень.
- Захист профілів користувачів. Заборона редагування властивостей користувачів у адмінці (щоб зловмисник не міг змінити пароль існуючого адміністратора або підвищити свої права).
- Майстер-пароль та гнучкі налаштування доступу до компонента. Дозволяє налаштувати, хто саме з адміністраторів має доступ до функцій Admin Tools, та захищає сам компонент від випадкового втручання некомпетентних клієнтів (щоб вони не зламали сайт).
Хоча Admin Tools спеціалізується на захисті, він також містить низку корисних інструментів для щоденного адміністрування. Серед них: менеджер перенаправлень для швидкого налаштування 301-х редиректів та виправлення помилок 404, інструменти для очищення тимчасової теки та системного кешу. Також компонент дозволяє проводити оптимізацію таблиць бази даних та в один клік змінювати її префікс, що корисно як для профілактики, так і для загального обслуговування проєкту.
Це та інші розширення не дає 100% гарантії захисту сайту від зламу.
Сподіваюсь, що ця стаття та відеоурок допомогли Вам у налаштуванні компонента Admin Tools Pro. Якщо є запитання, пишіть їх у коментарях.
При написанні статті було використано Gemini 3.1 Pro (Expanded thinking) для перекладу текстів, переформулювання речень та перевірки орфографії.
| Автор статті – Хорошевський Олексій |
|---|
 Кандидат технічних наук, викладач Харківського національного університету радіоелектроніки, веб-майстер та SEO-оптимізатор із досвідом роботи понад 15 років. Спеціаліст зі створення сайтів на Joomla та WebSite X5. Автор наукових публікацій, відеокурсів та навчального контенту з веб-розробки та SEO. Веде блог та YouTube-канал, де ділиться своїми знаннями та практичним досвідом. Публікації та робота: |
| Схожі матеріали |
|---|
Корисні посилання:
