Тип – платний компонент комплексного захисту сайту Джумла від зламу.
- Придбати RSFirewall. Оновлення та технічна підтримка на 12 місяців для одного сайту.
- Придбати RSFirewall. Оновлення та технічну підтримку на 6 місяців для декількох сайтів.
- Придбати RSFirewall. Оновлення та технічна підтримка на 12 місяців для кількох сайтів.
RSFirewall – це платний компонент безпеки для Joomla, розроблений для комплексного захисту вебсайтів від широкого спектра кіберзагроз у режимі реального часу. Також є версія і для WordPress. Його головна мета – створити багаторівневий бар'єр між зловмисниками та вразливостями, які можуть існувати в ядрі системи, сторонніх розширеннях або шаблонах. Завдяки активному сканеру, компонент мінімізує спроби SQL-ін'єкцій, PHP, LFI (локальне включення файлів) та XSS-ін'єкцій (міжсайтовий скриптинг). Він також може зменшити ризики RCE (віддалене виконання коду) та RFI (віддалене включення файлу), ускладнюючи хакерам отримати контроль над сервером. Крім того, інструмент забезпечує базовий захист від DoS-атак та автоматизованого спаму.
Важливим аспектом роботи компонента є контроль доступу до адміністративної панелі сайту. RSFirewall пропонує інструменти проти підбору паролів (brute-force). У разі кількох невдалих спроб авторизації автоматично виводиться капча, а при подальших підозрілих спробах – повністю блокується IP-адреса атакуючого. Для додаткової безпеки можна захистити вхід в адмінку додатковим другим паролем, змінити стандартну адресу доступу до неї, заблокувати облікові записи поточних адміністраторів від будь-яких змін або повністю заборонити створення нових користувачів із найвищими правами.
Розширення укомплектоване спеціалізованим антивірусом, створеним з урахуванням архітектури Joomla. Компонент перевіряє всі файли в кореневій теці сайту (включно з підпапками) на наявність обфускованого або потенційно небезпечного коду, шукаючи специфічні патерни (наприклад, використання функцій base64_encode, eval, gzinflate). Також RSFirewall має аналізатор цілісності: він відстежує критичні системні файли самої CMS і, у разі їх несанкціонованої зміни, сповіщає про це, дозволяючи порівняти змінений файл з вихідним оригіналом та миттєво відновити його в один клік.
Використовую RSFirewall з січня 2012 року (ще з часів Joomla 2.5) на власних та клієнтських сайтах. За весь цей час компонент себе зарекомендував досить добре у плані проактивного захисту ресурсів. А коли з'явився вбудований антивірус, він став чудовим помічником у пошуку підозрілого коду та прихованих бекдорів.
Проте варто чітко розуміти: 100% гарантії захисту це чи будь-яке інше програмне забезпечення не дає. Не треба чекати від RSFirewall дива – він не зробить усю роботу із захисту за Вас і, тим більше, не «вилікує» вже заражені сайти (для цього потрібен ручний аудит). Безпека вебпроєкту – це комплексний набір заходів, що проводиться регулярно і включає в себе не лише встановлення захисних розширень, а й своєчасне оновлення ядра CMS, правильне налаштування сервера, постійний моніторинг та багато іншого.
Також для підвищення захисту сайту від зламу можна спробувати альтернативу - Admin Tools Professional. Або можна використовувати обидва розширення.
У відеоуроці йдеться про останні доступні мені, на момент написання статті (13.09.2026) Joomla 6.1.3 та RSFirewall 3.3.18.
Відеоурок
- Покупка та встановлення RSFirewall – 00:03:52.
- Додавання коду оновлення – 00:06:18.
- System Check (Перевірка системи) – 00:06:44.
- Зміна адреси адмінки Joomla – 00:09:04.
- Firewall Configuration (Налаштування фаєрволу) – 00:15:45.
- System Logs (Системний журнал) – 00:28:30.
- Blocklist/Safelist (Чорний/білий списки) – 00:29:08.
- Exceptions (Вийняти) – 00:29:57.
- System Overview (Огляд системи) – 00:30:48.
Відео краще переглядати з якістю «1080p HD». Цей та інші відеоогляди та уроки можна знайти на моєму YouTube каналі.
Посилання з відео:
- Відеоуроки зі створення сайту на Joomla 4.
- Як створити інтернет-магазин.
- Відеоуроки по Joomla 6. Розробка новинного сайту.
- Відеолекції «Створення сайтів».
- Відеолекція «SEO оптимізація сайту для початківців».
- «Вразливості сайтів на Joomla та WordPress: порівняльний аналіз і статистика».
- «Захист сайту від зламу. Що робити до та після зламу».
- «Відеоурок по плагіну «Заголовки HTTP». Захист Joomla від XSS, Clickjacking та інших загроз».
- Офіційний сайт RSFirewall.
- SEF, тривалість сесії та інші загальні налаштування Joomla.
- «Відеоурок «Рівні доступу, групи та користувачі Joomla»».
Основні можливості та особливості
- Захист Joomla від SQL (SQLi), PHP, LFI (Local file inclusion), XSS (HTML, CSS, Javascript фільтрація) ін'єкцій, RCE (віддаленого виконання коду), RFI (віддаленого включення файлу) та локального включення файлів. У реальному часі.
- Відстеження параметрів POST і GET.
- Відстеження критичних файлів Joomla та сповіщення у разі їх змін.
- Перевірка файлів, що завантажуються на сайт, через різні форми. Під час перевірки аналізується розширення файлу (можна задавати список заборонених розширень), наявність подвійного розширення файлу, наявність шкідливого коду у файлах.
- Перевірка цілісності файлів CMS, якщо в них були внесені зміни, Ви побачите список цих файлів. Можна порівняти вміст зміненого та вихідного файлів, а також відновити вихідний файл в одне натискання. Це не поширюється на файли сторонніх розширень. Можливість задавати ліміти на кількість файлів та папок, що обробляються під час перевірки, щоб уникнути надмірного навантаження на серверні ресурси та тривалого виконання процесів.
- Захист від специфічних вразливостей. Є «алгоритми» для пом'якшення наслідків та захисту від використання відомої вразливості Web Service API у версіях Joomla нижче 4.2.8. Також є можливість захистити сайт від конкретних вразливостей сторонніх розширень навіть без оновлення цих розширень. Наприклад, є захист від вразливостей у старих версіях Novarain Framework 6.0.37, JCE 2.9.99.5, SP Page Builder 6.6.2/6.7.1, iCagenda 4.0.8, Helix 3.1.1, Page Builder CK 3.6.0, Helix Ultimate 2.2.7, Balbooa Forms 2.4.1/2.4.3/2.20.2. Але я наполегливо раджу оновити всі розширення та Joomla до нових версій.
- Базовий захист від DoS-атак. Забезпечує базовий рівень захисту сайту від атак типу «відмова в обслуговуванні» (Denial of Service).
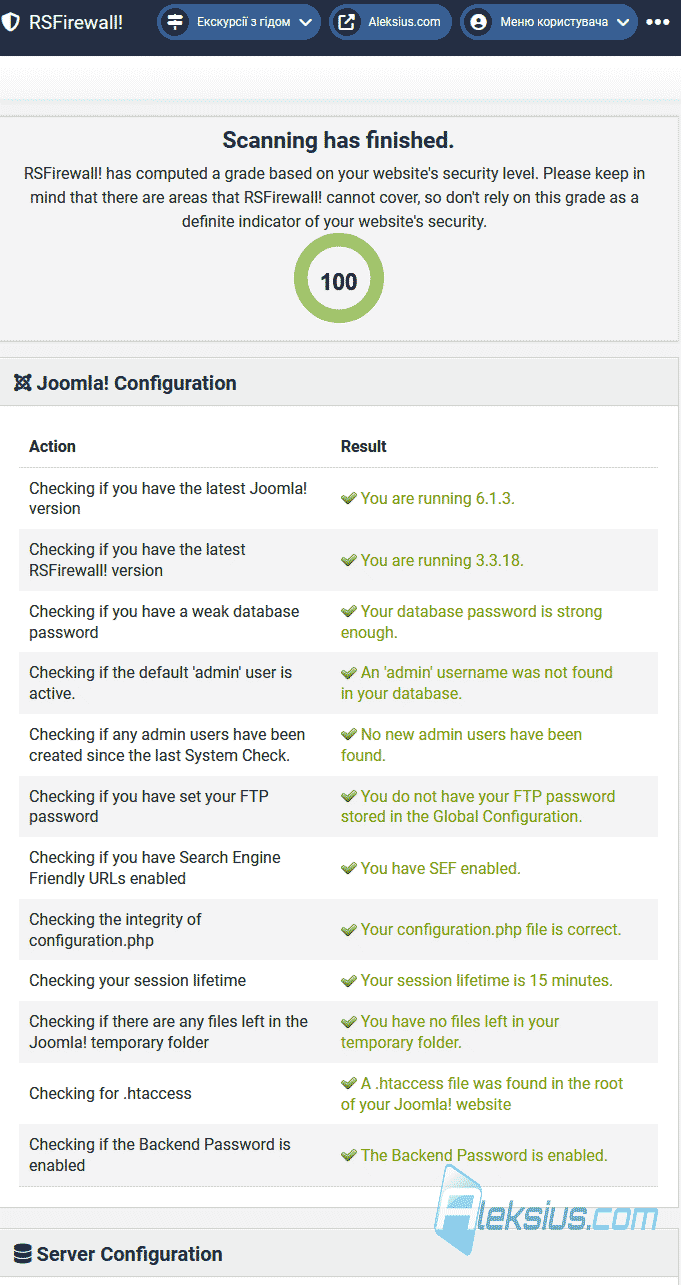
- Захист від сканування на наявність вразливостей. Блокує спроби автоматизованого сканування вашого сайту зловмисниками з метою пошуку слабких місць.Комплексна перевірка захисту Joomla за 22 критеріями (малюнок нижче). Якщо сайт не відповідає якимось критеріям, то по кожній з невідповідностей буде надано коротка рекомендація. За деякими навіть можливе виправлення в один натиск.
- Сканування файлів на віруси (антивірус для Joomla). Компонент оснащений спеціалізованим сканером вірусів для Joomla. Перевіряються всі файли всередині кореневої папки сайту, включаючи всі підпапки. Є можливість задавати обмеження та винятки на об'єкти, що перевіряються. Антивірус може виявити обфусковані, закодовані та потенційно небезпечні файли (наприклад, base64encode, eval, gzinflate і т.д.).
- Перевірка та виправлення прав доступу. Системний сканер перевіряє права доступу до файлів і папок та дозволяє виявити потенційно небезпечні дозволи, які потребують виправлення.
- Блокування доступу до налаштувань RSFirewall. Можливість захистити параметри самого компонента від змін за допомогою додаткового пароля.
- Перевірка наявності нових версій Joomla та RSFirewall.
- Блокування доступу до сайту відвідувачів, які перейшли з інших сайтів, які Ви задаєте в налаштуваннях.
- Автоматичне блокування IP-адрес, з яких йде атака на Ваш сайт.
- Блокування доступу до сайту користувачами з певних країн або континентів на базі GeoLite2 Country Database. Підтримується блокування анонімних проксі.
- Системний журнал. У ньому зібрані записи про заблоковані спроби атак на Ваш сайт (віддалене включення файлу – RCE від англ. remote code execution). Ви зможете проаналізувати їх та заблокувати IP адресу атакуючого.
- Захист адмінки сайту додатковим паролем або зміна стандартної адреси доступу до адмінки.
- Захист облікових записів адміністраторів сайту від будь-яких змін.
- Заборона створення нових адміністраторів.
- Захист адмінки сайту від підбору паролів шляхом перебору (brute-force). У разі кількох спроб уведення неправильного логіну або пароля буде показано капчу. Якщо спроби продовжаться, IP-адреса користувача буде заблокована.
- Захист форм від спаму. Перед надсиланням даних з форми відбувається їх перевірка та перевірка IP адреси відправника у списках Spamhaus XBL та SBL.
- Обмеження доступу до менеджера розширень Joomla навіть для адміністраторів. Таким чином не можна буде встановлювати розширення, не відключивши перед цим блокування.
- Наявність чорного та білого списку для блокування як одного IP, так і діапазонів.
- Сповіщення про загрози електронною поштою. Можливість налаштувати відправлення email-повідомлень, якщо рівень потенційної загрози під час атак на сайт досягає заданого критичного показника.
- Підтримка IPv4 та IPv6.
- Гнучкі можливості з налаштування винятків із захисту, виходячи з користувача агента, URL чи назв компонентів (з допомогою регулярних виразів).
- Перевірка та оптимізація таблиць бази даних сайту.
- Сумісний з Joomla 3-6. Є старі версії, які підтримують Joomla 1.5-2.5 (старі версії давно не підтримуються).
- Експорт та імпорт налаштувань RSFirewall.
- Наявність технічної підтримки та документації англійською мовою.
Це, та інші розширення, не дає 100% гарантії захисту сайту від зламу.
Сподіваюсь, що стаття та відеоурок допомогли Вам у налаштуванні плагіну RSFirewall. Якщо є запитання, пишіть їх у коментарях.
При написанні статті було використано Gemini 3.1 Pro (Expanded thinking) для перекладу текстів попереднього огляду, переформулювання речень та перевірки орфографії.
| Автор статті – Хорошевський Олексій |
|---|
 Кандидат технічних наук, викладач Харківського національного університету радіоелектроніки, веб-майстер та SEO-оптимізатор із досвідом роботи понад 15 років. Спеціаліст зі створення сайтів на Joomla та WebSite X5. Автор наукових публікацій, відеокурсів та навчального контенту з веб-розробки та SEO. Веде блог та YouTube-канал, де ділиться своїми знаннями та практичним досвідом. Публікації та робота: |
| Схожі матеріали |
|---|
Корисні посилання:
