- Популярність Joomla та WordPress.
- Статистика вразливостей.
- Порівняння рівня безпеки та вразливостей сайтів на WordPress і Joomla.
- Joomla vs WordPress: вразливості, злами та популярність.
- Можливі причини росту зламів.
- Джерело даних по вразливостях.
Займаюсь розробкою сайтів приблизно з 2008 року, на Joomla – десь з 2010 року. Майже завжди працюю саме з цією CMS. Є декілька своїх особистих сайтів на ній. З 2010 року і по травень 2026 мені періодично траплялися замовлення на відновлення сайтів після зламу. Також досить часто надавав послуги по захисту сайтів від зламу. Мій особистий сайт Aleksius.com за весь період його існування (приблизно з січня 2011 року) був зламаний 1 раз.
У червні-липні 2026 я оновив та налаштував захист для більш ніж 60 сайтів на Joomla. Приблизно половина чи третина з них була зламана (злами пов’язані не з самою Джумлою, а з розширеннями від сторонніх розробників). Такої великої кількості зламаних сайтів за такий короткий термін у моїй практиці ще не було. На сайтах різних розробників популярних розширень для Joomla почали з’являтись повідомлення про знайдені вразливості та нові версії розширень з виправленими вразливостями, наприклад JCE, Helix Ultimate, Helix 3, SP Page Builder та інші.
Якщо Вас цікавить питання підвищення захисту сайту, раджу ознайомитись зі статтею «Захист сайту від зламу. Що робити до та після зламу».
У цій статті спробував проаналізувати ситуацію з динамікою знайдених вразливостей та зламів сайтів на Joomla і порівняти її з WordPress. Якщо коротко, вірогідніш всього, дякуючи автоматизованим системам пошуку вразливостей на базі штучного інтелекту, кількість зламів набула вибухового зростання. Це актуально як для Джумла так і для Вордпрес. Злами, здебільшого, пов’язані саме з вразливостями у розширеннях та плагінах сторонніх розробників, а не у самих Joomla і WordPress. Друга суттєва причина – відсутність регулярної підтримки, оновлення та нехтування порадами по захисту сайтів від зламу.
Дата написання статті 02.08.2026. Наведену інформацію не слід розглядати як 100% вірну та повну. Висновки надані у статті відображають власну думку автора і не повинні сприйматись як керівництво до кардинальних дій.
Популярність Joomla та WordPress
Для кращого розуміння ситуації з найденими вразливостями слід порівняти популярність Joomla та WordPress.
Найточніша та найповніша статистика щодо частки ринку у відсотках від усіх сайтів в інтернеті збирається аналітичною компанією W3Techs. Ця платформа почала свій систематичний трекінг з 2011 року. Також, у якості орієнтира можна використовувати данні сайту Technologychecker.io для Джумли та Вордпресу. Для більш глибшого аналізу популярності, додатково, було використано ще декілька джерел:
- «Historical yearly trends in the usage statistics of content management systems».
- «CMS Market Share 2026: Statistics, Trends and Analysis».
- «Leadership interview & Market share history».
- «CMS Market Share 2026: 80+ Statistics, Trends & Data».
- «WordPress Market Share Statistics (2011-2026)».
- «WordPress Statistics 2026: Usage, Market Share & Key Data».
- «80+ WordPress Statistics and Market Share Trends for 2026».
- «WordPress.org: Our Journey to Powering 40% of the Web».
- Історія та ринкова частка WordPress.
Узагальнені данні наведено у таблиці нижче.
Рік | Частка ринку (від усіх сайтів) – Joomla | Частка ринку (від усіх сайтів) – WordPress |
2014 | 3,3 | 21 |
2015 | 3,3 | 23,3 |
2016 | 3,3 | 25,6 |
2017 | 3,4 | 27,3 |
2018 | 3,2 | 29,2 |
2019 | 3 | 32,7 |
2020 | 2,6 | 35,4 |
2021 | 2,2 | 39,5 |
2022 | 1,7 | 43,2 |
2023 | 1,8 | 43,1 |
2024 | 1,7 | 43,6 |
2025 | 1,6 | 43,6 |
2026 | 1,3 | 41,6 |
На рисунку нижче наведено порівняння динаміки часток ринку у вигляді графіка.
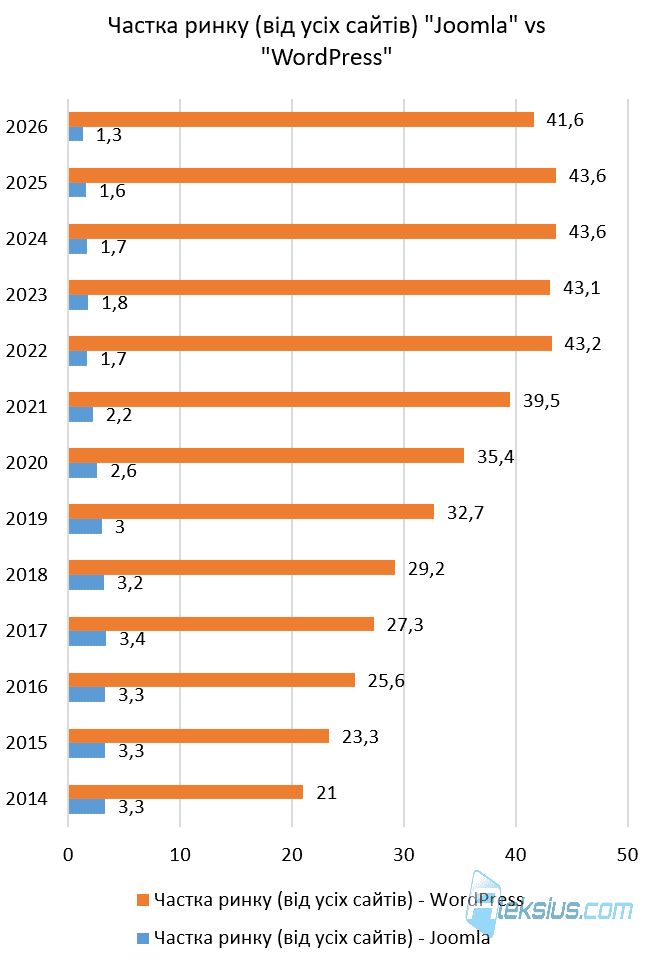
Статистика вразливостей
У якості вхідних даних для аналізу було взято статистику про знайдені вразливості з сайту Nvd.nist.gov. Було відфільтровано данні, які містили ключове слово «Joomla» та «WordPress» по 31 липня 2026. Нижче у статті є деякі пояснення щодо авторитетності цього джерела та даних, які він надає.
Нижче у таблицях наведено дані про кількість знайдених вразливостей (не слід плутати зі зламами) розширень/плагінів для Joomla та WordPress по роках. Дані за 2026 рік наведено по 31 липня включно.
Рік | Вразливості з поміткою «Joomla» |
2005 | 4 |
2006 | 70 |
2007 | 77 |
2008 | 127 |
2009 | 144 |
2010 | 216 |
2011 | 73 |
2012 | 43 |
2013 | 15 |
2014 | 24 |
2015 | 26 |
2016 | 14 |
2017 | 52 |
2018 | 109 |
2019 | 50 |
2020 | 62 |
2021 | 28 |
2022 | 16 |
2023 | 29 |
2024 | 12 |
2025 | 47 |
2026 (по липень вкл.) | 174 |
Рік | Вразливості з поміткою «WordPress» |
2005 | 12 |
2006 | 18 |
2007 | 61 |
2008 | 61 |
2009 | 31 |
2010 | 14 |
2011 | 47 |
2012 | 104 |
2013 | 88 |
2014 | 326 |
2015 | 177 |
2016 | 78 |
2017 | 224 |
2018 | 230 |
2019 | 941 |
2020 | 272 |
2021 | 965 |
2022 | 1660 |
2023 | 2113 |
2024 | 4484 |
2025 | 4247 |
2026 (по липень вкл.) | 2985 |
Представимо ці данні на графіках (малюнки нижче).
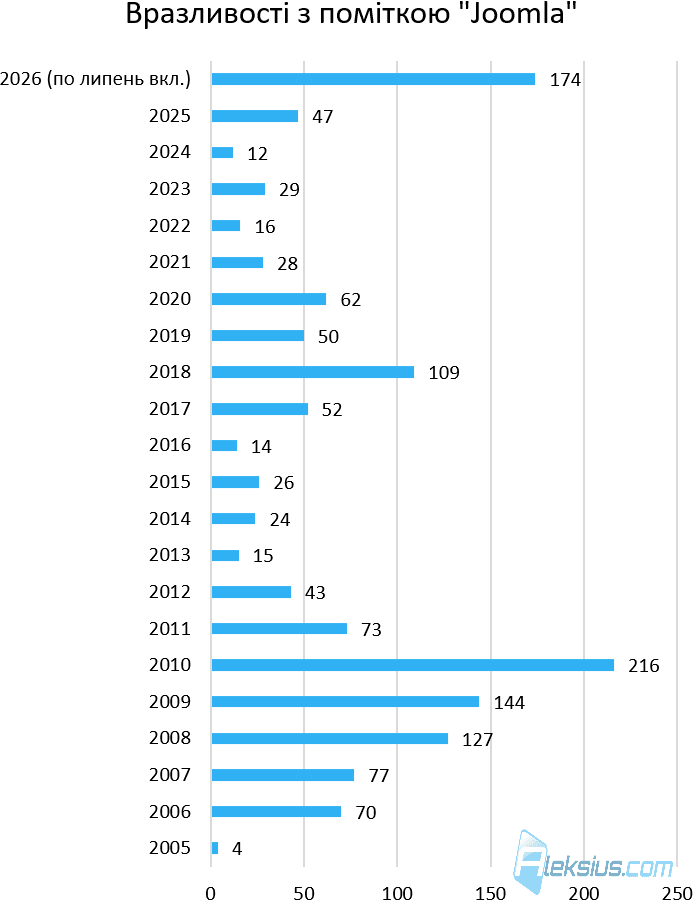
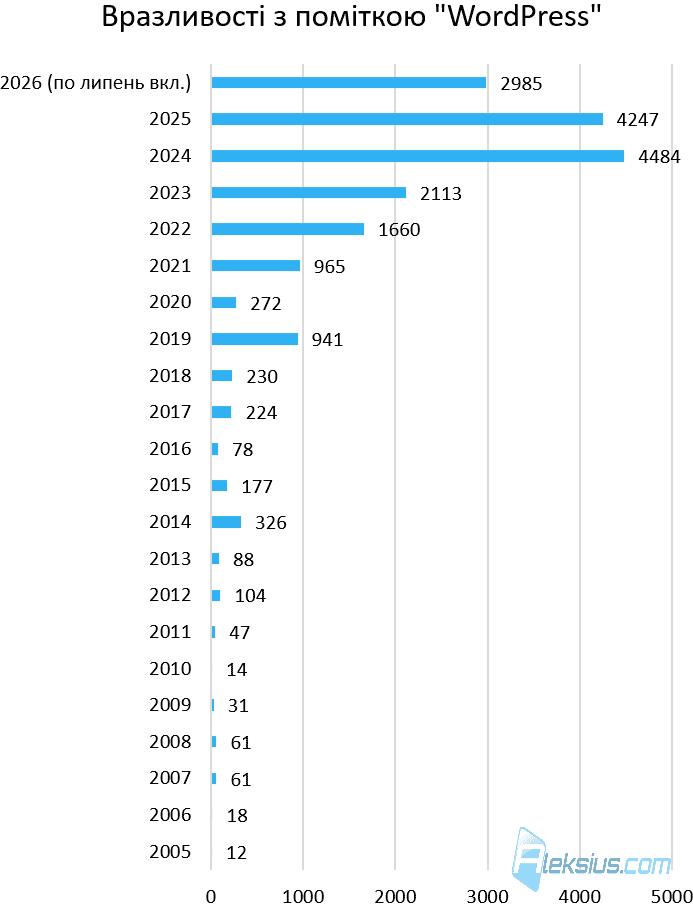
На графіках видно, що лише за 7 місяців 2026 року кількість найдених вразливостей наближається до пікових показників минулих років для обох CMS за 21 рік спостережень.
Нижче на графіку наведу порівняння кількості вразливостей для обох систем.
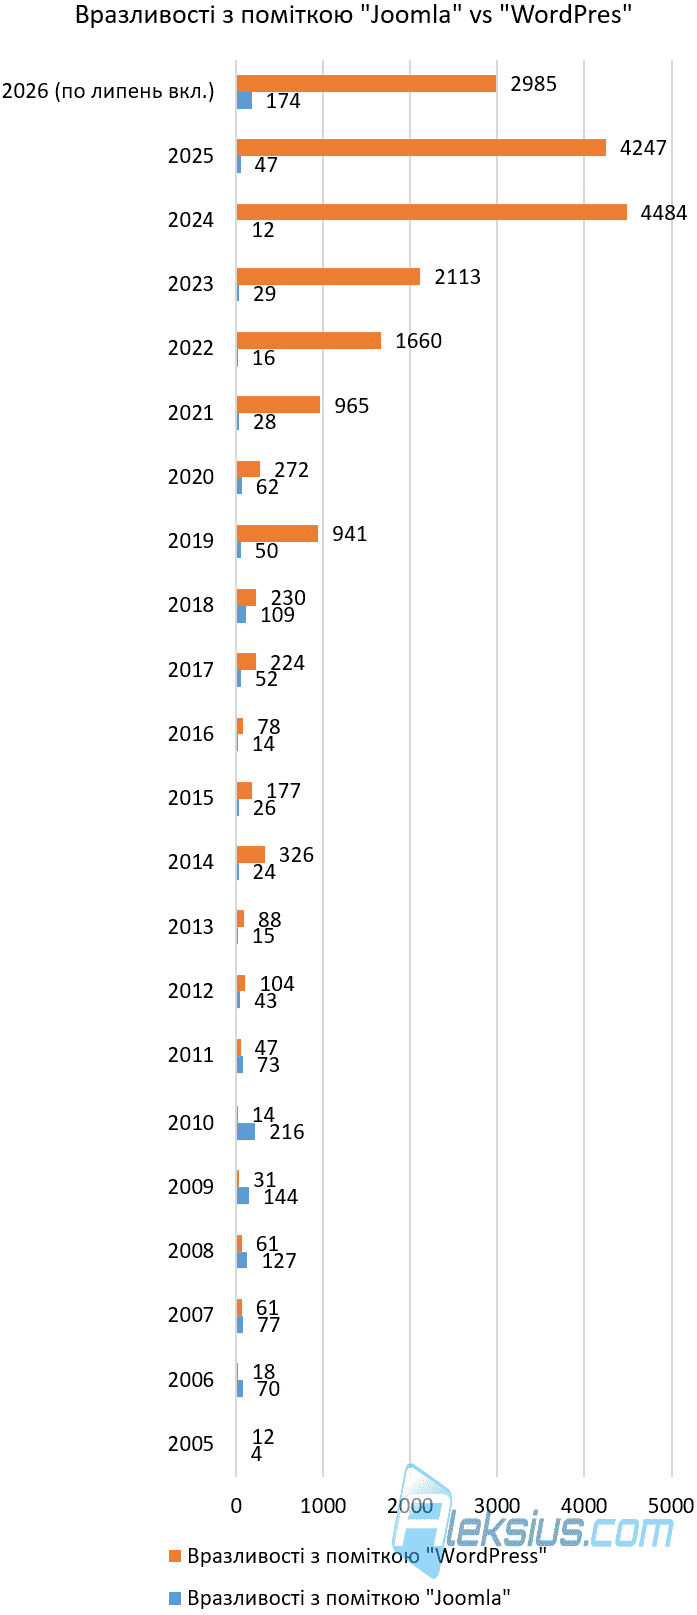
Розглянемо данні за 2026 рік (з січня по липень включно) більш детально. Для Joomla було знайдено вразливості у 51 розширенні.
Місяць 2026 року | Кількість вразливостей розширень Joomla |
Січень | 3 |
Лютий | 1 |
Березень | 1 |
Квітень | 0 |
Травень | 1 |
Червень | 7 |
Липень | 94 |
Для WordPress було знайдено вразливості у 713 плагінах.
Місяць 2026 року | Кількість вразливостей розширень WordPress |
Січень | 413 |
Лютий | 380 |
Березень | 346 |
Квітень | 316 |
Травень | 448 |
Червень | 379 |
Липень | 703 |
Наведу цю інформацію у вигляді графіків на малюнках нижче.
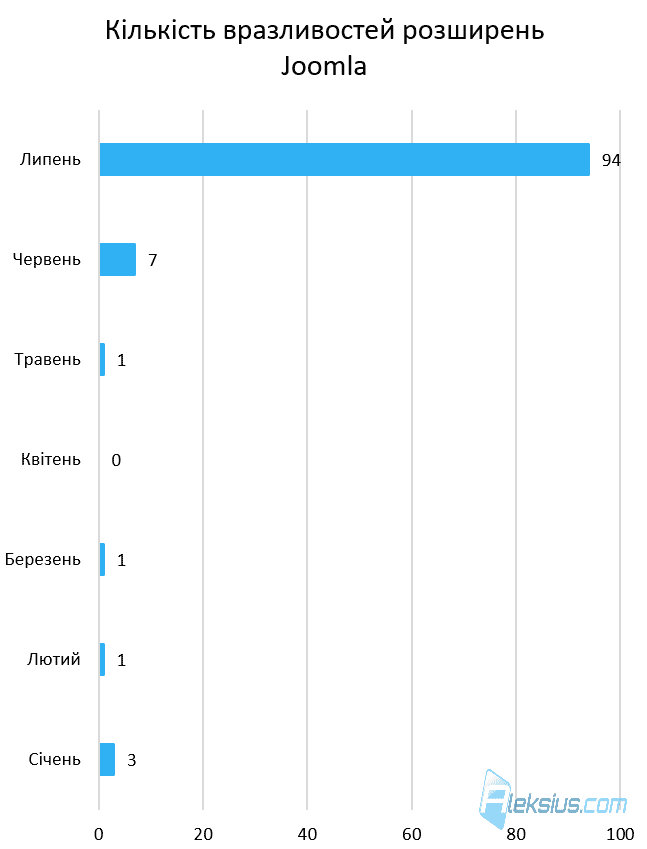
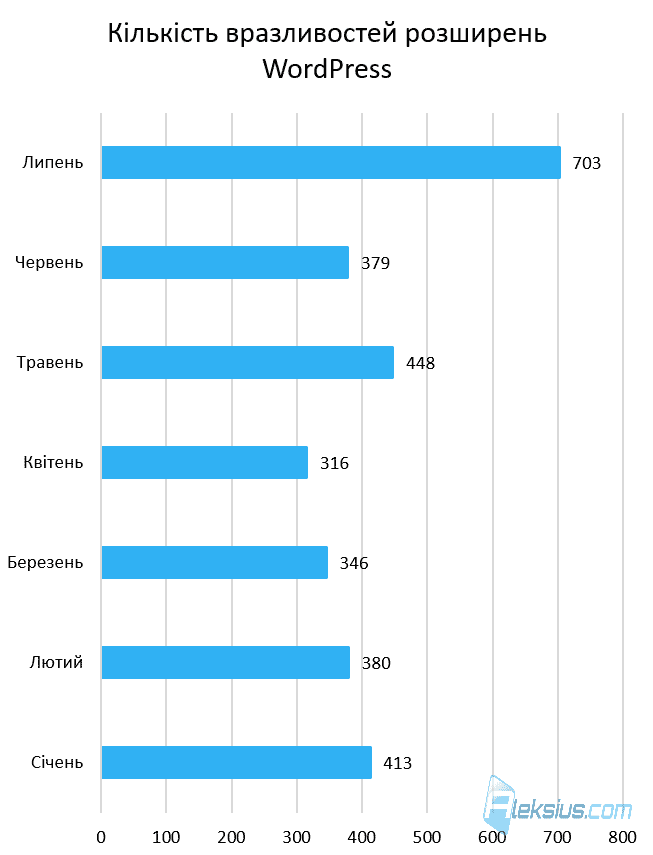
Як бачимо, у липні, для обох систем, було знайдено істотно більше розширень/плагінів ніж у попередні місяці. Особливо це помітно для Джумли.
Висновки. Станом на 31 липня 2026 маємо такі дані по Joomla та WordPress (WP):
- Частина ринку (від усіх сайтів) для Joomla у 2026 році – 1,3%.
- Частина ринку (від усіх сайтів) для WordPress у 2026 році – 41,6%.
- Кількості вразливостей, знайдених для розширень Joomla у 2026 році (по липень включно) – 174.
- Кількості вразливостей, знайдених для розширень WordPress у 2026 році (по липень включно) – 2985.
- Кількість розширень Joomla, для яких було знайдено вразливості у 2026 році – 51.
- Кількість плагінів WordPress, для яких було знайдено вразливості у 2026 році – 713.
- Загальна кількість розширень Joomla у офіційному каталозі розширень – 4848.
- Загальна кількість плагінів WordPress у офіційному каталозі плагінів – 68000.
Якщо перевести абсолютні цифри у відносні показники, вимальовується дуже цікава та дещо несподівана картина. Для наочності, зведемо дані та розрахункові коефіцієнти у таблицю.
Показник | Joomla | WordPress | Співвідношення (WordPress до Joomla) |
Частина ринку | 1,3% | 41,6% | WP більший у 32 рази |
Загальна кількість розширень/плагінів | 4 848 | 68 000 | WP більший у 14 разів |
Кількість розширень з вразливістю | 51 | 713 | WP більший у 14 разів |
Загальна кількість вразливостей | 174 | 2 985 | WP більший у 17 разів |
Відсоток вразливих розширень від загальної кількості | ~1,05% | ~1,05% | Ідентично |
Кількість вразливостей на одне «проблемне» розширення | ~3,41 | ~4,19 | У WP на 22% більше |
Незважаючи на величезну різницю в абсолютних цифрах (713 проблемних плагінів проти 51), відсоток плагінів/розширень, у яких було знайдено вразливості, абсолютно однаковий для обох CMS – близько 1,05%. Це означає, що ймовірність натрапити на вразливий плагін у випадковій вибірці з офіційного каталогу однакова як для WordPress, так і для Joomla.
Той факт, що для WordPress знайдено 2985 вразливостей, а для Joomla лише 174, пояснюється виключно розміром екосистеми. Каталог WordPress у 14 разів більший за каталог Joomla, і кількість знайдених вразливих плагінів також рівно у 14 разів більша.
На одне вразливе розширення Joomla припадає в середньому 3,41 вразливості, тоді як на плагін WordPress – 4,19. Це можна пояснити тим, що частка ринку WordPress (41,6%) робить його надзвичайно привабливою мішенню. Дослідники безпеки та зловмисники витрачають більше часу на глибокий аудит коду популярних плагінів WordPress, знаходячи в одному проблемному продукті одразу кілька дірок.
З точки зору розробки та підтримки сайтів, статистика розвінчує міф про те, що «плагіни WordPress гірші/небезпечніші за своєю природою». На рівні середньостатистичного розробника якість коду в офіційних каталогах обох систем є пропорційною. Проте через тотальне домінування на ринку сайти на WordPress частіше стають об'єктами масових автоматизованих атак, що вимагає жорсткішого підходу до моніторингу оновлень.
Аналізуючи ці дані глибше, можна зробити кілька неочевидних, але дуже важливих висновків щодо безпеки, особливо в контексті розробки та технічного обслуговування сайтів.
Кількість вразливостей масштабується за каталогом, а не за часткою ринку. Це один із найцікавіших парадоксів цих даних:
- Частина ринку WordPress (41,6%) більша за Joomla (1,3%) у 32 рази.
- Але кількість знайдених вразливостей (2985 проти 174) більша лише у 17 разів.
- А кількість вразливих плагінів (713 проти 51) більша у 14 разів, що ідеально збігається з різницею в розмірах їхніх каталогів (68 000 проти 4848).
Рівень безпеки визначається не тим, наскільки CMS популярна серед користувачів (частка ринку), а тим, наскільки «роздутий» її каталог розширень. Розробники допускають приблизно однакову кількість помилок у коді, незалежно від того, пишуть вони під Joomla чи під WordPress.
Радикальна різниця в операційному навантаженні на підтримку сайту. Якщо розбити ці дані за часом (за 7 місяців 2026 року), ми отримаємо картину реального навантаження на вебмайстра, який надає послуги з технічного супроводу.
- 2985 вразливостей за 7 місяців – це приблизно 426 вразливостей на місяць, або приблизно 14 кожного дня.
- 174 вразливості за 7 місяців – це близько 25 на місяць, або менше 1 на день.
Технічна підтримка сайтів на WordPress вимагає набагато агресивнішого моніторингу. Для WP критично важливо мати автоматизовані системи відстеження вразливостей та щоденного резервного копіювання/оновлення, оскільки нові дірки з'являються десятками щодня. Супровід Joomla у цьому плані значно «спокійніший».
Ілюзія безпеки «довгого хвоста» (99% неперевіреного коду). За навединими даними, вразливості були знайдені лише в 1,05% плагінів обох систем. Тобто:
- У Joomla залишається близько 4797 розширень, де вразливостей не знайдено.
- У WordPress залишається близько 67 287 плагінів, де вразливостей не знайдено.
Це не означає, що 99% плагінів ідеально безпечні. Це означає, що дослідники безпеки (як «білі», так і хакери) зосереджують свої зусилля на топових, найпопулярніших плагінах. Величезна маса плагінів (так званий «довгий хвіст») залишається поза увагою аудиторів. Використання маловідомого або закинутого розширення несе великий прихований ризик у обох CMS, адже його код просто ніхто професійно не тестував на злам.
Рентабельність експлуатації (економіка хакерів). Виходячи зі співвідношення 174 вразливостей на 1,3% ринку (Joomla) проти 2985 на 41,6% (WordPress), можна оцінити комерційну привабливість пошуку дірок. Знайти вразливість у популярному плагіні WordPress означає отримати потенційний доступ до мільйонів сайтів, які можна об'єднати в ботнет, використати для SEO-спаму або розсилки фішингу. Екосистема WordPress перебуває під постійним, системним і високопрофесійним тиском зловмисників через високу рентабельність зламів (ROI). Вразливості в Joomla шукають рідше, оскільки менша аудиторія робить масові автоматизовані атаки менш вигідними фінансово. Для Joomla більшою загрозою є цілеспрямовані атаки на конкретний сайт, а не масові сканування, як у WP.
Порівняння рівня безпеки та вразливостей сайтів на WordPress і Joomla
Якщо оцінювати суто математично, виходячи зі статистики наведеної вище у статті, 1,05% розширень в обох каталогах є вразливими, тобто ймовірність встановити проблемний плагін здається однаковою. Однак, у реальних умовах експлуатації вірогідність того, що середньостатистичний сайт на WordPress виявиться більш вразливим (і буде зламаний) – вища, ніж сайт на Joomla. Це не пов'язано з тим, що ядро WordPress гірше написане. Це наслідок архітектурних особливостей, ринкових реалій та поведінки зловмисників. Ось чому це відбувається.
Площа атаки (кількість встановлених розширень/плагінів). Joomla історично має більш багатий функціонал «з коробки». Багато речей, таких як багатомовність, складне керування правами користувачів (ACL), базові SEO-налаштування, можливість відправляти листи з сайту (включаючи форму контактів) або кастомні поля, вже вбудовані в ядро.
WordPress має філософію мінімалістичного ядра. Щоб отримати повноцінний сучасний сайт, розробнику доводиться встановлювати плагіни для SEO, кешування, багатомовності, відправки листів, форм зворотного зв'язку тощо.
Якщо ймовірність натрапити на вразливий код становить приблизно 1%, то сайт на Joomla з 5 сторонніми розширеннями має меншу площу атаки, ніж сайт на WordPress з 25-30 плагінами. Більше стороннього коду – вищий ризик.
Ймовірність «сліпої» атаки. Вразливість існує лише тоді, коли її хтось намагається проексплуатувати. Через частку ринку у 41,6%, WordPress є стандартом де-факто для автоматизованих хакерських сканерів.
- Боти постійно і масово сканують інтернет, перевіряючи стандартні шляхи (наприклад, «/wp-content/plugins/відомий-вразливий-плагін/»).
- Вірогідність того, що щойно опубліковану вразливість у плагіні WP спробують використати на вашому сайті протягом перших 24 годин, наближається до 100%.
- Joomla-сайти сканують набагато рідше. Вразливість там може існувати місяцями, перш ніж до неї дійде черга у масових скриптах.
Швидкість «технічного старіння» (Decay rate). Якщо припустити, що ситуація буде розвиватись аналогічно тому, що ми розрахували раніше, для WP у 2026 році з'являється близько 14 нових вразливостей щодня, а для Joomla – менше однієї. Якщо клієнтський сайт залишається без нагляду та оновлень на три місяці:
- можна припустити, що для WP-сайту за цей час у світі з'явиться понад 1200 нових векторів атак, і боти активно шукатимуть їх.
- Для Joomla-сайту з'явиться близько 75 нових векторів, і шукатимуть їх менш інтенсивно.
Без регулярного технічного обслуговування сайт на WordPress перетворюється на «решето» в рази швидше.
Робити таке припущення занадто необачно, плюс, робити лінійну екстраполяцію на підставі всього 1-2 місяців спостереження неправильно, але загальний принцип можна зрозуміти.
Взаємозв'язок розширень. У WordPress плагіни часто активно взаємодіють один з одним (наприклад, аддони для Elementor або шлюзи оплат для WooCommerce). Вразливість у невеликому аддоні може відкрити шлях до маніпуляцій з даними основного, надійного плагіна. У Joomla компоненти та модулі, зазвичай, більш ізольовані один від одного в межах архітектури MVC.
Підсумок. Вірогідність зламу визначається не стільки вибором CMS, скільки наявністю систематичного технічного обслуговування. Без супроводу WordPress набагато вразливіший. Покинутий WP-сайт, швидше за все, буде заражений вірусами або перетворений на частину ботнету протягом кількох місяців. Joomla протримається довше суто через меншу увагу хакерів (але все одно сайти на Джумла теж вимагають супроводу спеціаліста). Із професійним супроводом обидві системи є безпечними. Якщо розробник постійно моніторить стан, своєчасно закриває дірки, оновлює плагіни та налаштовує WAF (Web Application Firewall), ризик зламу як WP, так і Joomla зводиться до мінімуму. Масовість WordPress робить послугу регулярної технічної підтримки не просто опцією, а критичною необхідністю для будь-якого бізнесу. Це твердження також актуальне і для сайтів на Джумла (хоча меншою мірою).
Joomla vs WordPress: вразливості, злами та популярність
На підставі раніше неведених даних щодо популярності систем та кількості знайдених у них вразливостей по роках, наведу декілька висновків. Дані буду брати починаючи з 2014 року (бо по попередніх роках не вдалося знайти інформацію про долі ринку) по липень 2026 включно.
Аналіз даних дозволяє зробити кілька цікавих висновків щодо взаємозв'язку між популярністю систем управління контентом (CMS) та кількістю знайдених у їхніх розширеннях вразливостей.
Пряма, але непропорційна залежність для WordPress. WordPress є абсолютним лідером ринку, що логічно робить його головною мішенню для хакерів та дослідників кібербезпеки. Однак зростання кількості вразливостей значно випереджає зростання частки ринку. Частка ринку WordPress з 2014 по 2024 рік зросла приблизно в 2 рази (з 21% до 43.6%). Кількість знайдених вразливостей за той же період зросла майже в 14 разів (з 326 до 4484). Це свідчить про те, що екосистема плагінів WordPress розрослася до великих масштабів, а якість коду багатьох сторонніх розробників залишається низькою. Крім того, автоматизовані інструменти пошуку вразливостей (сканери) стали набагато ефективнішими.
Колосальна диспропорція між системами (WordPress vs Joomla). Якщо порівняти співвідношення часток ринку зі співвідношенням кількості вразливостей, ми побачимо величезний розрив. У 2024 році частка WordPress (43,6%) була більшою за частку Joomla (1,7%) приблизно у 25 разів. Але кількість вразливостей плагінів WordPress (4484) перевищила вразливості Joomla (12) у 373 рази. У 2025 році це співвідношення становить приблизно 27 разів за часткою ринку та приблизно 90 разів за кількістю вразливостей. Дослідники безпеки та зловмисники фокусують майже всю свою увагу на WordPress, оскільки експлуатація вразливості там дає набагато більший «повернення інвестицій» (ROI) у вигляді мільйонів потенційних жертв. Joomla часто просто залишається поза їхньою основною увагою.
Зниження частки ринку не гарантує зменшення вразливостей (Аномалія Joomla 2026). Joomla демонструє спад популярності (з 3,4% у 2017 до 1,3% у 2026). Могло б здатися, що інтерес хакерів до неї також має згасати. До 2025 року цифри були відносно низькими і нестабільними. Проте у 2026 році (лише за 7 місяців) знайдено вже 174 вразливості – це абсолютний рекорд для Joomla за весь представлений період, незважаючи на те, що її частка ринку впала до 1,3%. Такий різкий сплеск, зазвичай, вказує не на раптову популярність CMS, а на те, що якась команда «дослідників» (або автоматизований інструмент) цілеспрямовано просканувала каталог розширень Joomla і знайшла системну помилку, яка роками була присутня в багатьох старих чи покинутих модулях.
Між часткою ринку та кількістю вразливостей немає лінійної залежності. Кількість знайдених дір у безпеці залежить не стільки від відсотка сайтів у глобальній мережі, скільки від:
- Розміру екосистеми (кількості доступних плагінів).
- Фінансової мотивації дослідників безпеки та хакерів (що вища частка ринку, то вигідніше шукати вразливості).
- Раптових цілеспрямованих аудитів безпеки, які можуть призвести до рекордних показників знайдених помилок навіть у CMS з меншою популярністю (Joomla у 2026 році).
Аналізуючи дані глибше, можна виділити ще кілька неочевидних, але важливих тенденцій, які стосуються розвитку індустрії кібербезпеки та життєвого циклу самих CMS.
Систематичність (WordPress) проти спорадичності (Joomla). Динаміка виявлення вразливостей у цих двох системах має принципово різну природу. У WordPress ми бачимо чіткий, майже експоненціальний тренд до зростання кількості знайдених вразливостей (починаючи з 2021 року). Це вказує на системний підхід: екосистему безперервно сканують потужні автоматизовані інструменти та комерційні компанії з кібербезпеки. У Joomla динаміка хаотична (наприклад: 2018 рік – 109, 2022 рік – 16, 2026 рік – 174). Відсутність тренду свідчить про те, що систему не моніторять масово в режимі 24/7. Сплески виникають лише тоді, коли окремі «ентузіасти» або невеликі групи дослідників вирішують провести ручний аудит старих розширень.
Ефект комерціалізації пошуку вразливостей (Bug Bounty). Дані WordPress ідеально ілюструють еволюцію самої індустрії пошуку багів (Bug Bounty), а не просто погіршення якості коду. З 2020 по 2024 рік частка ринку WordPress зросла менше ніж на чверть (з 35,4% до 43,6%). За цей же час кількість знайдених вразливостей зросла у понад 16 разів (з 272 до 4484). Такий стрибок пояснюється появою спеціалізованих платформ (як-от Patchstack чи Wordfence Bug Bounty), які почали платити дослідникам реальні гроші за знайдені діри в плагінах. Як наслідок, пошук вразливостей у WordPress перетворився на прибутковий бізнес, що згенерувало величезний потік звітів.
Стагнація ринку не зупиняє хакерів. За наведеними вище у статті даними, у 2026 році частка WordPress вперше за довгий час почала падати (з 43,6% до 41,6%). Однак кількість вразливостей залишається на рекордно високому рівні. Станом на липень 2026 року знайдено вже 2985 вразливостей. Якщо екстраполювати цю цифру на весь рік, показник може перевищити 5000. Це означає, що база існуючого, застарілого коду в каталозі плагінів настільки велика, що дослідники безпеки та хакери будуть знаходити там вразливості ще багато років, навіть якщо сама CMS перестане залучати нових користувачів.
«Щільності ризику» (кількості знайдених вразливостей, що припадають на 1% частки ринку) для обох систем за обраний період.
Рік | WordPress (Частка / Вразливості) | Щільність WP | Joomla (Частка / Вразливості) | Щільність Joomla |
2014 | 21% / 326 | 15,5 | 3,3% / 24 | 7,3 |
2015 | 23,3% / 177 | 7,6 | 3,3% / 26 | 7,9 |
2016 | 25,6% / 78 | 3,0 | 3,3% / 14 | 4,2 |
2017 | 27,3% / 224 | 8,2 | 3,4% / 52 | 15,3 |
2018 | 29,2% / 230 | 7,9 | 3,2% / 109 | 34,1 |
2019 | 32,7% / 941 | 28,8 | 3% / 50 | 16,7 |
2020 | 35,4% / 272 | 7,7 | 2,6% / 62 | 23,8 |
2021 | 39,5% / 965 | 24,4 | 2,2% / 28 | 12,7 |
2022 | 43,2% / 1660 | 38,4 | 1,7% / 16 | 9,4 |
2023 | 43,1% / 2113 | 49,0 | 1,8% / 29 | 16,1 |
2024 | 43,6% / 4484 | 102,8 | 1,7% / 12 | 7,1 |
2025 | 43,6% / 4247 | 97,4 | 1,6% / 47 | 29,4 |
2026 (по липень включно) | 41,6% / 2985 | 71,8 | 1,3% / 174 | 133,8 |
Що показує ця ретроспектива.
- «Епоха» паритету (2015–2016). У ці роки «щільність ризику» була практично однаковою, а у 2016 році WordPress навіть був пропорційно безпечнішим за Joomla (3,0 проти 4,2). Це був час до масової комерціалізації пошуку багів.
- Переломний момент WordPress (з 2022 року). Саме з 2022 року індекс щільності WordPress починає стрімко зростати (з 38,4 до пікових 102,8 у 2024-му). Екосистема плагінів досягла критичної маси, яка перетворила пошук вразливостей на індустрію на потоці.
- Хвилеподібна природа Joomla. Показник Джумла різко стрибає (2018, 2025, 2026), що підтверджує теорію про спорадичні, точкові аудити.
- Аномалія 2026 року. Ця таблиця робить «феномен» 2026 року ще наочнішим. Незважаючи на те, що рік ще не завершився (данні вказані по липень 2026), щільність ризику Joomla вже досягла 133,8, перевершивши навіть найгірші історичні показники WordPress. Оскільки ринкова частка Joomla складає 1,3%, кожна знайдена вразливість математично б'є по цьому індексу набагато сильніше.
Можливі причини росту зламів
Розглянемо варіанти того, чому починаючи з червня 2026 почалось суттєве збільшення виявлених вразливостей у розширеннях Joomla та плагінах Wordpres (у порівнянні з початком 2026 року)?
Суттєве збільшення кількості виявлених вразливостей у розширеннях Joomla та плагінах WordPress у червні-липні 2026 року зумовлене поєднанням нових технологій сканування коду та серією масових кібератак. Ось декілька можливих причини, чому статистичний сплеск відбувся саме в цей період.
Запуск автономних ШІ-агентів для пошуку загроз. Найбільший вплив на кількість виявлених вразливостей мала автоматизація процесів кібербезпеки за допомогою штучного інтелекту. Влітку 2026 року компанії почали розгортати автономних ШІ-агентів аналізу загроз (наприклад, Wordfence PRISM). Такі системи здатні безперервно аналізувати код плагінів і знаходити бекдори або архітектурні помилки всього за кілька годин після їхньої появи в офіційних репозиторіях. Це різко збільшило швидкість та масштаби виявлення: інструменти на базі ШІ дозволили дослідникам щотижня звітувати про сотні нових вразливостей, генеруючи величезний статистичний стрибок порівняно з початком року, коли аудит здебільшого виконувався вручну.
Claude Mythos. Claude Mythos – це клас великих мовних моделей від компанії Anthropic, розроблений спеціально для кібербезпеки та глибокого аналізу коду на наявність помилок. 9 червня 2026 року відбувся реліз двох версій: закритої Claude Mythos 5 (доступної виключно для перевірених партнерів) та публічної Claude Fable 5. Хакери могли використовувати ці моделі для пошуку вразливостей. Це підтверджується кількома фактами.
- Швидкий злам захисних механізмів (Jailbreaking). Хоча публічна модель Fable 5 має спеціальні фільтри, які блокують запити, пов'язані зі зломами (у таких випадках модель перемикається на слабшу Claude Opus 4.8), вже у середині червня 2026 року дослідники кібербезпеки повідомили про успішний обхід цих обмежень. Використовуючи складні маніпуляції з контекстом, зловмисники можуть обійти бар'єри та змусити Fable 5 шукати вразливості на рівні закритої Mythos 5. Джерело.
- Експлуатація «нульового дня» на практиці. Звіти з безпеки свідчать, що знайдені в цей період прогалини миттєво використовувалися зловмисниками. Наприклад, серед критичних вразливостей з максимальною оцінкою CVSS 10.0, виявлених у розширеннях Joomla (таких як Balbooa Forms, iCagenda, PageBuilder CK), декілька експлуатувалися хакерами «в дикій природі» як вразливості нульового дня ще до виходу патчів. Джерело.
- Ідеальна мішень: 96% усіх вразливостей WordPress містяться саме в плагінах. Відкритий вихідний код тисяч плагінів WordPress та розширень Joomla є ідеальним матеріалом для аналізу подібними інструментами, оскільки вони часто використовують прості та передбачувані патерни коду. Джерело.
Тож моделі Anthropic могли бути причиною червневого сплеску вразливостей. Ось декілька підстав так вважати.
- Ідеальний збіг у часі. Моделі були запущені 9 червня 2026 року. Одразу після цього почався безпрецедентний сплеск. Лише за один тиждень (з 29 червня по 5 липня) компанія Wordfence зафіксувала 250 нових вразливостей у 181 плагіні та 41 темі WordPress. У системі Joomla в період з середини червня до кінця липня незалежні дослідники виявили відразу 19 вразливостей у 17 популярних розширеннях (багато з яких дозволяли повний доступ до баз даних та серверів). Джерело.
- Автоматизація на рівні ШІ. Аналітики з компанії Forrester прямо пов'язали вихід Fable 5 з «рекордною кількістю CVE», прогнозуючи подальше зростання цього показника. ШІ дозволяє аудиторам та хакерам сканувати сотні рядків коду зі швидкістю, яка раніше була фізично недоступною для людини.
- Втручання Уряду США. Ситуація виявилася настільки серйозною, що Міністерство торгівлі США ініціювало експортні обмеження та тимчасово призупинило доступ до моделей Mythos 5 та Fable 5 по всьому світу з 12 по 30 червня 2026 року. Причиною стало занепокоєння національною безпекою саме через методи обходу обмежень Fable 5 та автоматизований пошук вразливостей. Джерело.
Сьогодні надпотужні інструменти для аналізу коду (такі як Claude Mythos 5 та нещодавно випущена конкурентна модель від OpenAI – GPT-5.5-Cyber) опинилися в руках як дослідників безпеки («білих хакерів»), які повідомляють розробникам про ці вразливості, так і зловмисників. Цей симбіоз автоматизації та доступності ШІ і створив безпрецедентну хвилю виявлення вразливостей у CMS.
Епідемія критичних 0-day вразливостей у популярних розширеннях. У червні 2026 року було розкрито кілька вкрай серйозних вразливостей, які спровокували хвилю масштабних автоматизованих атак, що привернуло підвищену увагу аудиторів до CMS-платформ:
- CVE-2026-48907 (Joomla Content Editor - JCE): Критична вразливість із максимальною оцінкою небезпеки (CVSS 10.0) у одному з найпопулярніших розширень для Joomla. Вона дозволяла будь-якому неавторизованому користувачу завантажувати PHP-файли та віддалено виконувати код на сервері. Агентство CISA екстрено додало її до каталогу відомих експлуатованих вразливостей (KEV).
- CVE-2026-53776: Серйозна проблема (CVSS 9.1) з обходом авторизації через маніпуляції з JWT-токенами, що унеможливлювала безпечне завершення сесій користувачів.
- Одночасно фіксувалася масова експлуатація вразливостей у клієнтському плагіні LiteSpeed для cPanel, що дозволяло хакерам отримувати root-права на серверах віртуального хостингу.
Феномен «Vibe Coding» і генеративного AI в розробці. Багато розробників плагінів почали активно використовувати великі мовні моделі (LLM) для написання коду нових розширень або прискорення рутинних завдань («vibe coding»). Найчастіше розробники, особливо одинаки чи невеликі студії, не встигають чи не мають достатньої кваліфікації, щоб глибоко перевырити код, згенерований нейромережею, як випустити їх у продакшен.
Розширення екосистем і складність ланцюжка поставок (Supply Chain). І WordPress, і Joomla давно виросли з простих движків для блогів у складні екосистеми корпоративного рівня. Вразливість в одному базовому мікрофреймворку (на якому побудована ціла лінійка плагінів від одного розробника) автоматично компрометує всі дочірні розширення.
Розвиток програм пошуку вразливостей (Bug Bounty). Популярність платформ на кшталт Patchstack, Wordfence Bug Bounty Program та спеціалізованих сервісів моніторингу безпеки для Joomla (наприклад, mySites.guru) призвела до того, що за перебування багів тепер сплачують фінансові винагороди. Це стимулювало цілі спільноти етичних хакерів професійно та масово досліджувати плагіни щодо вразливостей, що закономірно відбивається на статистиці публікацій.
Регуляторний тиск (наприклад, EU Cyber Resilience Act). Введення нових стандартів кібербезпеки в ряді регіонів (зокрема, європейського Закону про кіберстійкість – Cyber Resilience Act) змушує розробників програмного забезпечення суворо підходити до аудиту безпеки та обов'язкової публічної звітності про вразливість. Те, що раніше могло замовчуватися чи виправлятися «тихо», тепер офіційно реєструється та публікується.
Джерело даних по вразливостях
У якості джерела даних про злами, на якому базується вся стаття, було взято сайт Nvd.nist.gov. NVD (National Vulnerability Database) – це Національна база даних уразливостей, яку підтримує уряд США. Нею керує NIST (Національний інститут стандартів і технологій) – авторитетна урядова лабораторія, що займається розробкою стандартів та технологій.
Варто одразу зробити важливе технічне уточнення. Сайт NVD (National Vulnerability Database), який підтримується Національним інститутом стандартів і технологій США (NIST), фіксує не самі факти успішних зламів сайтів (інциденти), а систематизовану інформацію про знайдені вразливості в програмному забезпеченні.
Для кожного зареєстрованого недоліку в коді NVD містить розширене технічне досьє:
- Ідентифікатор CVE (Common Vulnerabilities and Exposures). Унікальний міжнародний номер вразливості (наприклад, CVE-2023-XXXX).
- Оцінку критичності за шкалою CVSS (0.0 – 10.0). Показник того, наскільки легко експлуатувати діру в безпеці та які наслідки вона може спричинити (низький, середній, високий або критичний рівень).
- Тип помилки за класифікацією CWE (Common Weakness Enumeration). Вказує на точну природу проблеми (наприклад, SQL-ін'єкція, Cross-Site Scripting (XSS), Remote Code Execution (RCE) тощо).
- Специфікацію за стандартами CPE (Common Platform Enumeration). Точний перелік програм і версій, які містять цю вразливість (наприклад, Joomla! 4.0.0 - 4.2.7 або WordPress Core 6.1.x).
- Описи та офіційні посилання. Посилання на патчі з виправленням, офіційні бюлетені розробників та звіти дослідників з безпеки.
NVD вважається «золотим стандартом» у сфері кібербезпеки завдяки кільком чинникам.
- Незалежність та відсутність комерційного інтересу. NIST є державною установою США. База даних NVD фінансується урядом і не залежить від маркетингових кампаній чи конкуренції між розробниками CMS. Вона не має зацікавленості просувати або занижувати рейтинг Joomla чи WordPress.
- Єдина методологія оцінювання. NVD застосовує стандартизовану систему CVSS до будь-якої програми. Це дозволяє порівнювати потенційний ризик від вразливості в ядрі Joomla з аналогічною вразливістю в WordPress за абсолютно однаковими критеріями.
- Верифікація даних з багатьох джерел. Інформація надходить від авторизованих центрів реєстрації (CNA — CVE Numbering Authorities), до яких належать як офіційні команди безпеки (Joomla Security Task Force, WordPress Security Team), так і незалежні аналітичні компанії з кібербезпеки. NVD перевіряє та аналізує кожну заявку перед публікацією.
Щоб порівняння було коректним, важливо враховувати кілька нюансів інтерпретації даних NVD:
Фактор | Що це означає при порівнянні |
Вразливість не дорівнює успішному зламу | Велика кількість CVE у базі свідчить про кількість знайдених і задокументованих потенційних дір, а не про кількість реально зламаних сайтів у мережі. |
Ядро та екосистема | Переважна більшість CVE стосується не ядра CMS (Core), а сторонніх розширень (плагінів, модулів, тем). При порівнянні важливо відокремлювати вразливості самого ядра від вразливостей плагінів. |
Увага дослідників (Bug Bounty) | Через значно більшу частку ринку WordPress привертає увагу більшої кількості фахівців з безпеки. Це може призводити до вищої частоти виявлення та реєстрації нових CVE для його екосистеми. |
При написанні статті було використано Gemini 3.1 Pro (Expanded thinking) для пошуку джерел, перекладу тексту, переформулювання речень, перевірки орфографії, розрахунків та побудови списку унікальних розширень/плагінів зі знайденими вразливостями.
| Автор статті – Хорошевський Олексій |
|---|
 Кандидат технічних наук, викладач Харківського національного університету радіоелектроніки, веб-майстер та SEO-оптимізатор із досвідом роботи понад 15 років. Спеціаліст зі створення сайтів на Joomla та WebSite X5. Автор наукових публікацій, відеокурсів та навчального контенту з веб-розробки та SEO. Веде блог та YouTube-канал, де ділиться своїми знаннями та практичним досвідом. Публікації та робота: |
| Схожі матеріали |
|---|
